Guide pratique · 4 min de lecture
Confidentialité en téléconsultation : sept vérifications concrètes
Protéger la conversation, les documents et les accès sans confondre une bonne connexion vidéo avec un dispositif réellement confidentiel.
Par Rédaction Doclineo · Rédaction assistée par IA · Révision éditoriale du
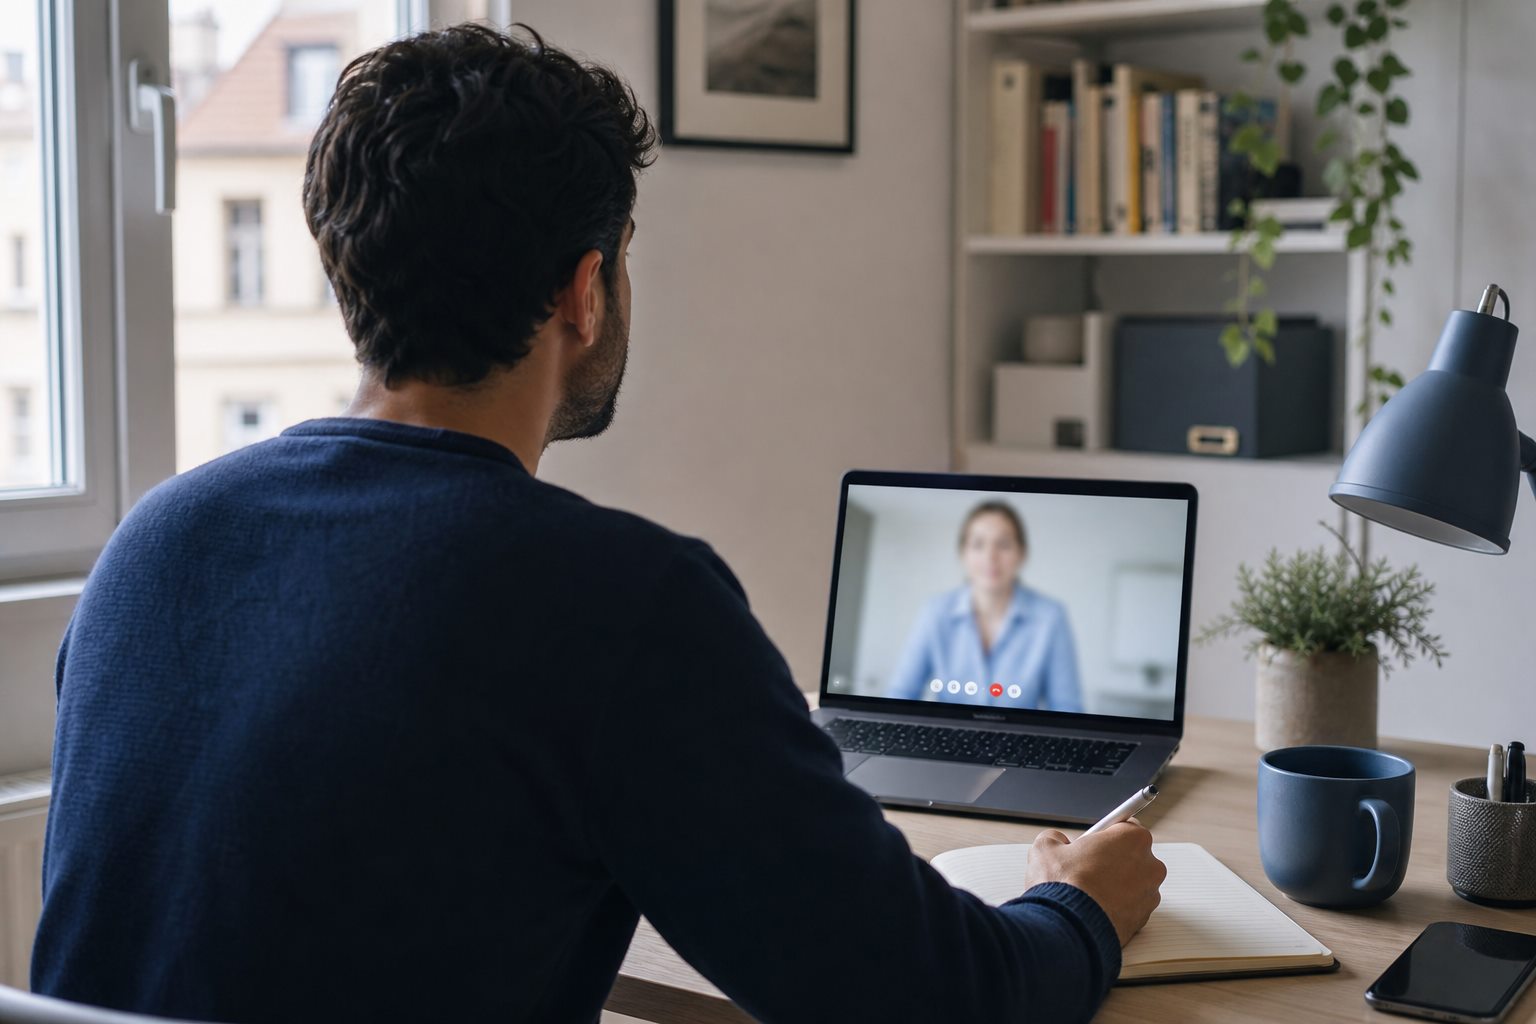
La confidentialité peut être compromise par un écran visible, un proche dans la pièce ou un document envoyé au mauvais destinataire, même lorsque la vidéo fonctionne parfaitement. La sécurité de la plateforme et vos conditions d’utilisation sont deux sujets complémentaires.
Les sept vérifications suivantes sont une méthode pratique proposée par Doclineo. Elles ne constituent pas un audit de conformité d’un prestataire ni une garantie qu’aucun incident ne peut se produire.
1. Vérifier le rendez-vous et le lien reçu
Le HHS conseille de contacter le professionnel en cas de doute sur un lien. Il recommande également un appareil personnel à jour, plutôt qu’un équipement ou un réseau public ou professionnel susceptible d’être supervisé.
Notre règle proposée : en cas de message inhabituel, utilisez le numéro déjà connu du cabinet, pas celui ajouté dans le message suspect. Vérifiez quel patient et quel rendez-vous sont concernés avant de saisir des informations. L’urgence affichée dans un SMS n’est pas une preuve d’authenticité.
Références : HHS — conseils de confidentialité et sécurité pour les patients.
2. Vérifier ce que les autres peuvent entendre
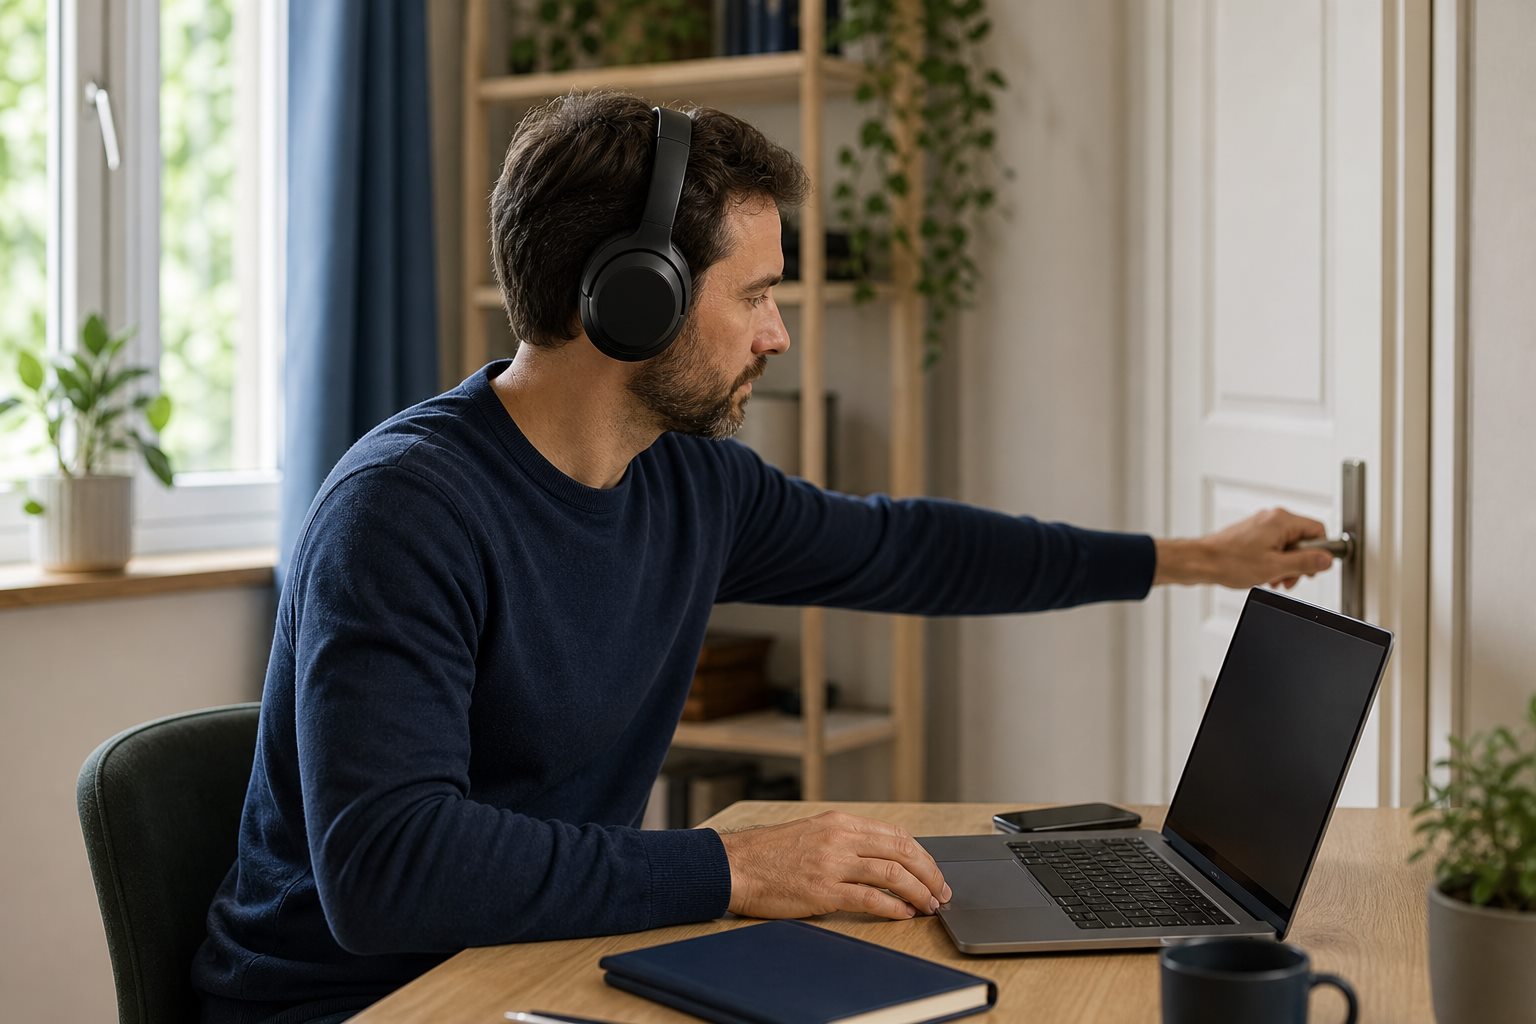
Le HHS recommande un lieu privé et de désactiver les appareils susceptibles d’écouter ou d’enregistrer, comme une enceinte vocale. Des écouteurs limitent ce que les autres entendent du médecin ; ils n’empêchent pas votre propre voix de traverser une porte.
Essayez notre test simple : pourriez-vous évoquer ici une information que vous ne souhaitez pas partager avec les personnes à proximité ? Si non, signalez la difficulté au professionnel. Un fond virtuel peut masquer l’image de la pièce, pas garantir son intimité.
Références : HHS — conseils de confidentialité et sécurité pour les patients.
3. Identifier toutes les personnes présentes
Nous proposons d’annoncer qui est avec vous, même hors champ, et de demander la même clarification si une autre voix intervient côté soignant. Si une aide technique est nécessaire, distinguez son intervention de sa présence pendant toute la consultation.
Exemple fictif : un proche installe la caméra, puis quitte la pièce pour permettre un échange personnel. Ce déroulement est à convenir avec le patient et le professionnel ; il ne faut pas supposer qu’aider à se connecter autorise à écouter tout le rendez-vous.
4. Utiliser le canal prévu pour les documents
La CNIL insiste sur la protection des comptes rendus et privilégie les échanges sécurisés. Elle demande aussi que les accès professionnels soient individualisés, limités selon les missions et traçables.
Avant notre étape d’envoi, contrôlez le destinataire et ouvrez réellement la pièce jointe. Un fichier intitulé « bilan » peut appartenir à un autre membre de la famille. Envoyez les documents demandés par le service via son canal prévu, plutôt qu’une archive familiale entière par commodité.
Références : CNIL — protéger les données en télémédecine.
5. Protéger votre compte sans le partager
Le HHS recommande le verrouillage de l’appareil, un mot de passe propre au service et l’authentification multifacteur lorsqu’elle est disponible. Si vous avez besoin d’aide pour cette dernière, demandez au service quelles solutions accessibles sont prévues.
Notre conseil d’organisation : une personne qui vous aide à retrouver un bouton n’a pas nécessairement besoin de connaître votre mot de passe. Après une séance sur un appareil partagé, vérifiez la déconnexion et les documents téléchargés. Conservez les pièces utiles dans un emplacement personnel protégé, pas dans un dossier commun.
Références : HHS — conseils de confidentialité et sécurité pour les patients.
6. Comprendre à quoi servent les données demandées
La CNIL rappelle que les données collectées doivent être nécessaires à la prise en charge et que le patient doit être informé de leur traitement. Les accès dépendent des missions : un secrétariat n’a pas automatiquement besoin de tout le dossier médical.
Demandez qui est responsable du traitement, à quoi sert une information et comment contacter l’organisme pour exercer vos droits. La CNIL distingue le consentement au soin de la base juridique permettant de traiter les données nécessaires au soin : une case à cocher ne résume pas toute la conformité.
Références : CNIL — RGPD et professionnels de santé libéraux.
7. Savoir à qui signaler un problème
La CNIL attend une gestion des traces et incidents permettant de repérer des accès abusifs et de réagir. Cette responsabilité appartient au service : vous n’avez pas à mener vous-même une enquête technique.
Notre procédure proposée en cas de mauvais destinataire ou de document inattendu : cessez le partage, notez l’heure et le contexte, prévenez le service par un contact vérifié. Ne faites pas circuler le document pour demander l’avis de proches. Demandez la conduite à tenir et la confirmation du traitement de votre signalement.
Références : CNIL — protéger les données en télémédecine.
Questions complémentaires
La mention RGPD prouve-t-elle qu’une plateforme est sûre ?
Non. Une mention commerciale ne remplace pas les informations, contrats et mesures de sécurité effectivement mis en place.
Dois-je cacher une information médicale importante pour préserver ma vie privée ?
Expliquez votre difficulté au soignant et demandez un canal ou un cadre adapté. Le but est de permettre un échange confidentiel utile, pas d’altérer les informations nécessaires au soin.
Sources et portée des références
Les références étayent les points indiqués dans le texte. Les exemples fictifs, calculs et grilles proposés par Doclineo sont distingués des recommandations de ces organismes.
-
HHS — conseils de confidentialité et sécurité pour les patients
Conseils matériels et numériques ; le droit américain HIPAA n’est pas présenté comme applicable en France.
Source consultée le .
-
CNIL — protéger les données en télémédecine
Contrôle des accès, échanges et gestion des incidents.
Source consultée le .
-
CNIL — RGPD et professionnels de santé libéraux
Minimisation, information et distinction entre consentement aux soins et traitement de données.
Source consultée le .
Signaler une erreur éditoriale : indiquez le titre et le passage concerné, sans transmettre de données de santé personnelles.