Guide pratique · 4 min de lecture
Journal d’audit : quelles traces conserver et tester ?
Concevoir un journal exploitable : événements utiles, accès restreint, horodatage, conservation et scénario d’enquête sur un dossier fictif.
Par Rédaction Doclineo · Rédaction assistée par IA · Révision éditoriale du
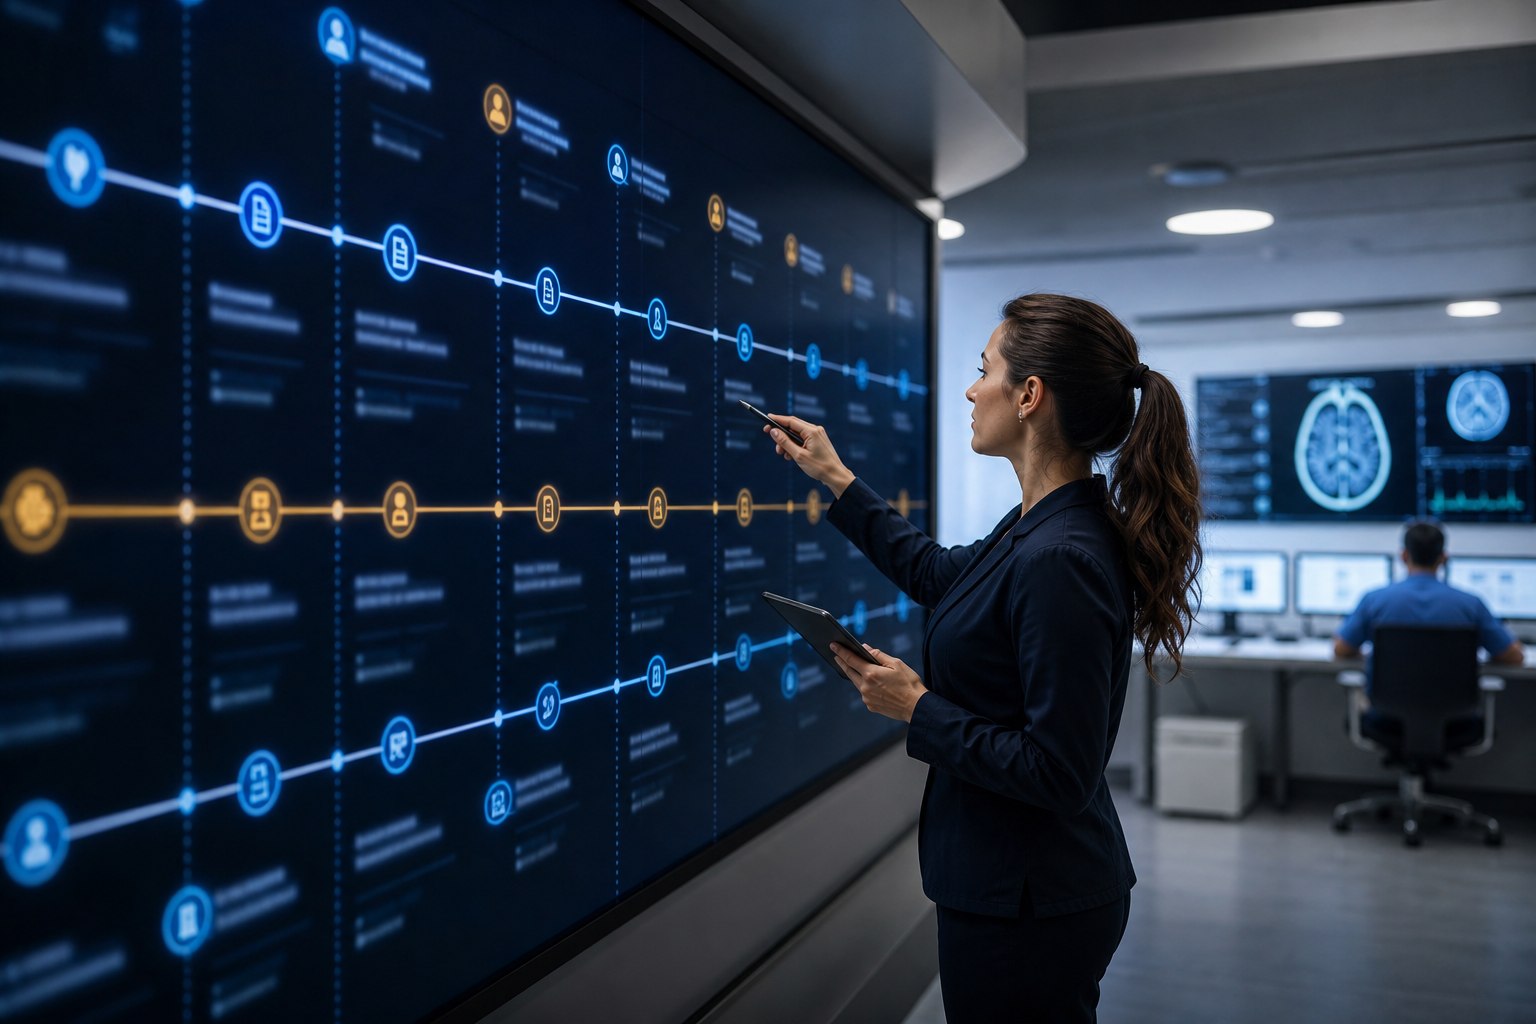
« Qui a déplacé ce rendez-vous ? » est une question précise. Un journal qui affiche seulement « modification réussie » ne permet pas d’y répondre. À l’inverse, copier tous les champs d’un dossier dans les traces crée une deuxième base sensible, souvent moins bien surveillée que la première.
Le bon point de départ est une liste de questions d’enquête. La méthode ci-dessous sert à préparer la recette d’un logiciel avec son éditeur et les responsables de la sécurité ; elle ne fixe pas une durée légale universelle de conservation.
Partir des incidents que l’on doit pouvoir reconstituer
Prenez trois situations fictives : un rendez-vous annulé à tort, un export inhabituel et une permission accordée au mauvais compte. Pour chacune, écrivez les faits nécessaires à la compréhension : acteur, organisation, objet, action, résultat et moment. Distinguez l’auteur de l’action de la personne éventuellement représentée par une délégation.
Une opération automatisée doit également être identifiable. Si un traitement de rappel change un statut, le journal doit nommer le traitement plutôt que faire croire à une intervention humaine. Gardez un identifiant de corrélation permettant de relier une demande à ses différentes étapes sans y recopier le contenu médical.
Définir un schéma minimal et constant
Utilisez des noms d’événements compréhensibles et stables. « appointment.cancelled » peut être présenté en français dans l’interface ; le sens ne doit pas changer selon l’écran. Un échec d’autorisation et une modification réussie ne doivent jamais être confondus.
Sur petit écran, faites défiler le tableau horizontalement pour voir toutes les colonnes.
| Élément | Question à résoudre | Précaution |
|---|---|---|
| Acteur et rôle effectif | Qui a agi avec quels droits ? | Ne pas utiliser seulement un nom modifiable |
| Objet et organisation | Sur quoi et dans quel périmètre ? | Éviter le contenu clinique dans le message |
| Date, fuseau et résultat | Quand et avec quel effet ? | Horloges cohérentes, échecs identifiables |
| Corrélation | Quelles étapes appartiennent à la même action ? | Identifiant technique sans secret d’accès |
Protéger les traces contre l’indiscrétion et l’altération
La CNIL recommande de protéger les journaux, d’encadrer leur exploitation et d’informer les utilisateurs concernés. Leur finalité doit rester explicite : les traces de sécurité ne sont pas un dispositif de surveillance générale des salariés.
Séparez les droits de consultation des journaux, d’administration de l’application et de gestion de leur stockage. Testez qu’un utilisateur ne peut pas effacer une trace compromettante en supprimant son rendez-vous. Ne journalisez ni mots de passe, ni jetons de connexion, ni liens secrets de téléchargement.
Références : CNIL — Tracer les opérations.
Faire une enquête de bout en bout avant le premier incident
Dans une organisation de test, créez un rendez-vous, déplacez-le, exportez la liste puis retirez le droit d’export au compte. Demandez à une autre personne de reconstituer la chronologie uniquement avec les traces et la documentation prévue.
Le résultat attendu n’est pas un volume impressionnant de lignes. L’enquêteur doit expliquer ce qui a réellement réussi, ce qui a été refusé et ce qui reste inconnu. Notez le temps nécessaire, les champs manquants et les ambiguïtés entre heure locale et heure du serveur.
Décider la durée et le sort des copies
La durée doit être documentée avec les responsables compétents selon la finalité, les risques et les obligations applicables. Ne recopiez pas sans examen une valeur trouvée dans un exemple de configuration. Prévoyez le traitement particulier des traces nécessaires à une investigation en cours.
Un export de journal peut contenir des identifiants et révéler une activité sensible. Définissez qui peut le produire, où il sera stocké et quand il sera supprimé. Vérifiez que la purge prévue fonctionne aussi dans les archives secondaires concernées, sans détruire une preuve devant être préservée.
Transformer les résultats en critères d’acceptation
Acceptez le dispositif lorsque les scénarios sont reconstituables, que les utilisateurs ordinaires ne voient pas les traces des autres organisations et que l’absence de journalisation déclenche une alerte exploitable. Une page « historique » vide ne doit pas être interprétée comme la preuve qu’aucune action n’a eu lieu.
Refaites cet exercice après une modification importante des permissions, des exports ou des traitements automatisés. Le journal doit évoluer avec le produit ; un événement oublié dans une nouvelle fonctionnalité laisse un angle mort, même si les anciennes pages sont correctement tracées.
Questions complémentaires
Faut-il conserver chaque ancienne valeur d’un dossier ?
Pas par défaut. Distinguez l’historique métier nécessaire à la prise en charge du journal de sécurité. Le contenu et les durées de chacun doivent être décidés explicitement, avec des droits adaptés.
Sources et portée des références
Les références étayent les points indiqués dans le texte. Les exemples fictifs, calculs et grilles proposés par Doclineo sont distingués des recommandations de ces organismes.
-
CNIL — Tracer les opérations
Finalité, protection et usage des journaux ; à adapter aux traitements et obligations de l’organisation.
Source consultée le .
Signaler une erreur éditoriale : indiquez le titre et le passage concerné, sans transmettre de données de santé personnelles.