Guide pratique · 5 min de lecture
Phishing au cabinet : reconnaître la demande anormale et réagir sans perdre de temps
Faux document partagé, renouvellement de compte, changement de RIB ou dépannage urgent : installer des réflexes de vérification et un circuit de réponse après un clic.
Par Rédaction Doclineo · Rédaction assistée par IA · Révision éditoriale du
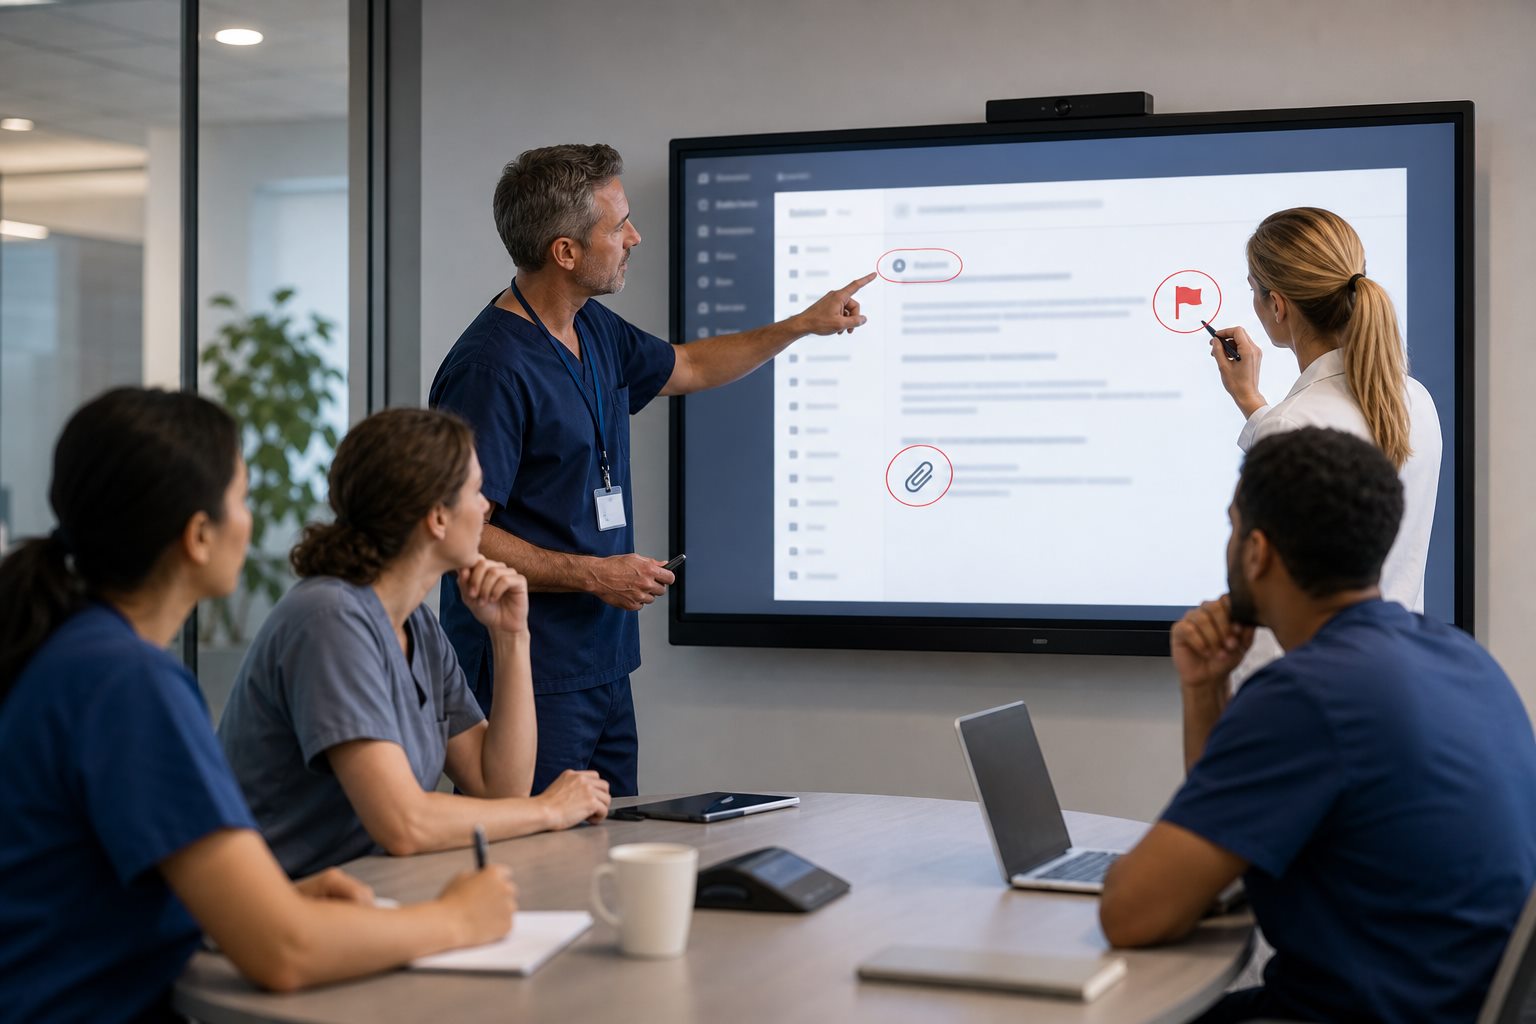
Le message dangereux n’est pas toujours bourré de fautes. Il peut ressembler à une conversation habituelle avec un laboratoire, un fournisseur ou un collègue. Le bon réflexe est de vérifier l’action demandée, pas seulement l’apparence du message.
Ce guide propose une organisation de prévention pour une structure de soins. En cas d’incident réel, suivez votre procédure interne et contactez immédiatement votre responsable ou prestataire de sécurité ; ne tentez pas une enquête improvisée sur le poste concerné.
Repérer la combinaison confiance, urgence et action inhabituelle
Cybermalveillance.gouv.fr décrit l’hameçonnage comme une usurpation destinée à obtenir des informations ou des accès. La vérification doit passer par le site habituel ou un contact direct connu, plutôt que par le lien ou le numéro fourni dans le message suspect.
Dans notre analyse de scénario, trois questions suffisent pour interrompre l’automatisme : attendais-je cette demande, m’oblige-t-elle à sortir du circuit habituel, et puis-je la confirmer indépendamment ? Un délai très court ne supprime pas le besoin de vérifier.
Références : Cybermalveillance.gouv.fr — réagir à l’hameçonnage.
S’entraîner avec des situations crédibles du quotidien
Les exemples ci-dessous sont fictifs. Ils servent à préparer les équipes, pas à décrire des attaques constatées contre Doclineo.
Sur petit écran, faites défiler le tableau horizontalement pour voir toutes les colonnes.
| Prétexte reçu | Vérification proposée |
|---|---|
| Un compte rendu partagé demande une nouvelle connexion | Ouvrir le portail connu et rechercher le document attendu |
| Un fournisseur annonce un nouveau RIB | Confirmer par un contact déjà référencé, hors de cet échange |
| Un compte professionnel serait fermé dans une heure | Consulter l’espace officiel ou appeler le support habituel |
| Un collègue demande un export urgent de patients | Vérifier identité, besoin et autorisation par le circuit interne |
Ne pas laisser une fausse alerte choisir votre dépanneur
Cybermalveillance.gouv.fr décrit aussi les pages anxiogènes et appels de faux techniciens qui cherchent à obtenir une prise en main à distance ou un paiement. Il recommande de ne pas appeler le numéro affiché et d’alerter le service informatique en entreprise.
Notre règle proposée est de garder les coordonnées du support légitime dans un endroit accessible même en cas de panne. Un technicien doit pouvoir être identifié et son intervention rattachée à une demande connue. Ne transmettez pas de code de connexion et n’installez pas d’outil sur la seule base d’un appel entrant.
Références : Cybermalveillance.gouv.fr — faux support technique, mise à jour septembre 2026.
Après un clic, décrire exactement ce qui s’est passé
Pour faciliter la réponse, nous proposons de distinguer quatre événements : lien ouvert, identifiant saisi, fichier exécuté, accès à distance accordé. Ils ne conduisent pas aux mêmes vérifications techniques ; aucun ne doit être dissimulé par gêne.
Arrêtez l’échange suspect et prévenez immédiatement le référent. Notez l’heure, le compte utilisé et les actions réalisées, sans recopier de secret dans le compte rendu. Préservez le message pour l’équipe compétente. Si un programme a été lancé ou un accès distant accordé, faites traiter le poste comme potentiellement compromis et suivez les consignes de confinement du support.
Un changement de mot de passe n’est pas toujours toute la réponse
Cybermalveillance.gouv.fr recommande de changer le mot de passe compromis, de vérifier les coordonnées de récupération et, pour une messagerie, les règles de transfert. Il faut aussi rechercher les sessions inconnues : certaines peuvent rester ouvertes après un changement de mot de passe.
Avec le prestataire, effectuez ces actions depuis un environnement de confiance, examinez les connexions et révoquez les accès suspects. Si le secret était réutilisé ailleurs, ces comptes sont également à traiter. L’authentification supplémentaire renforce la protection, sans remplacer l’analyse de l’incident.
Notre point de contrôle organisationnel est de ne pas déclarer « résolu » simplement parce que la connexion fonctionne de nouveau. Qui a vérifié l’absence de transfert de courrier, d’export inhabituel et de modification des droits ? Gardez les résultats et les limites de la vérification.
Références : Cybermalveillance.gouv.fr — piratage de compte.
Évaluer aussi les conséquences pour les patients
La CNIL impose de documenter les violations et d’évaluer les risques. Une notification à l’autorité peut être nécessaire dans les 72 heures après connaissance de la violation ; les personnes doivent aussi être informées dans certaines situations de risque élevé.
Faites donc remonter l’incident au responsable des données, pas uniquement à celui qui répare l’ordinateur. Une boîte mail rétablie peut avoir exposé des documents pendant plusieurs jours. Distinguez ce qui est établi, ce qui est suspecté et ce qui reste à examiner, sans annoncer une absence de fuite non démontrée.
Références : CNIL — violations de données personnelles.
Former sans humilier et préparer le mode dégradé
Notre exercice proposé utilise une fausse demande sans lien actif, puis demande à l’équipe de montrer où vérifier et qui appeler. Le succès n’est pas seulement l’absence de clic : c’est aussi la rapidité d’un signalement utile.
Prévoyez comment maintenir les tâches indispensables si un poste ou une messagerie devient indisponible. Une procédure courte, connue des remplaçants et révisée après chaque incident est plus exploitable qu’une consigne générale de « vigilance ».
Questions complémentaires
Un message venant d’un vrai collègue est-il forcément fiable ?
Non. Son compte peut être compromis. Une demande inhabituelle d’argent, de fichier ou de connexion mérite une confirmation indépendante.
Faut-il effacer immédiatement le message ?
Ne le diffusez pas et ne cliquez plus. Conservez-le selon le circuit de signalement de votre structure afin que l’équipe de sécurité puisse l’examiner sans exposer d’autres personnes.
Sources et portée des références
Les références étayent les points indiqués dans le texte. Les exemples fictifs, calculs et grilles proposés par Doclineo sont distingués des recommandations de ces organismes.
-
Cybermalveillance.gouv.fr — réagir à l’hameçonnage
Usurpation, vérification indépendante, conservation des preuves et signalement.
Source consultée le .
-
Cybermalveillance.gouv.fr — faux support technique, mise à jour septembre 2026
Alertes trompeuses, prise en main à distance et recours au support légitime.
Source consultée le .
-
Cybermalveillance.gouv.fr — piratage de compte
Récupération, mots de passe, règles de transfert et sessions actives.
Source consultée le .
-
CNIL — violations de données personnelles
Documentation et notifications selon le risque.
Source consultée le .
Signaler une erreur éditoriale : indiquez le titre et le passage concerné, sans transmettre de données de santé personnelles.