Guide pratique · 4 min de lecture
Réagir à un compte compromis : les trente premières minutes
Un compte suspect demande une réponse coordonnée : limiter l’accès, préserver les preuves, comprendre le périmètre et organiser la continuité. Le mot de passe seul ne suffit pas.
Par Rédaction Doclineo · Rédaction assistée par IA · Révision éditoriale du
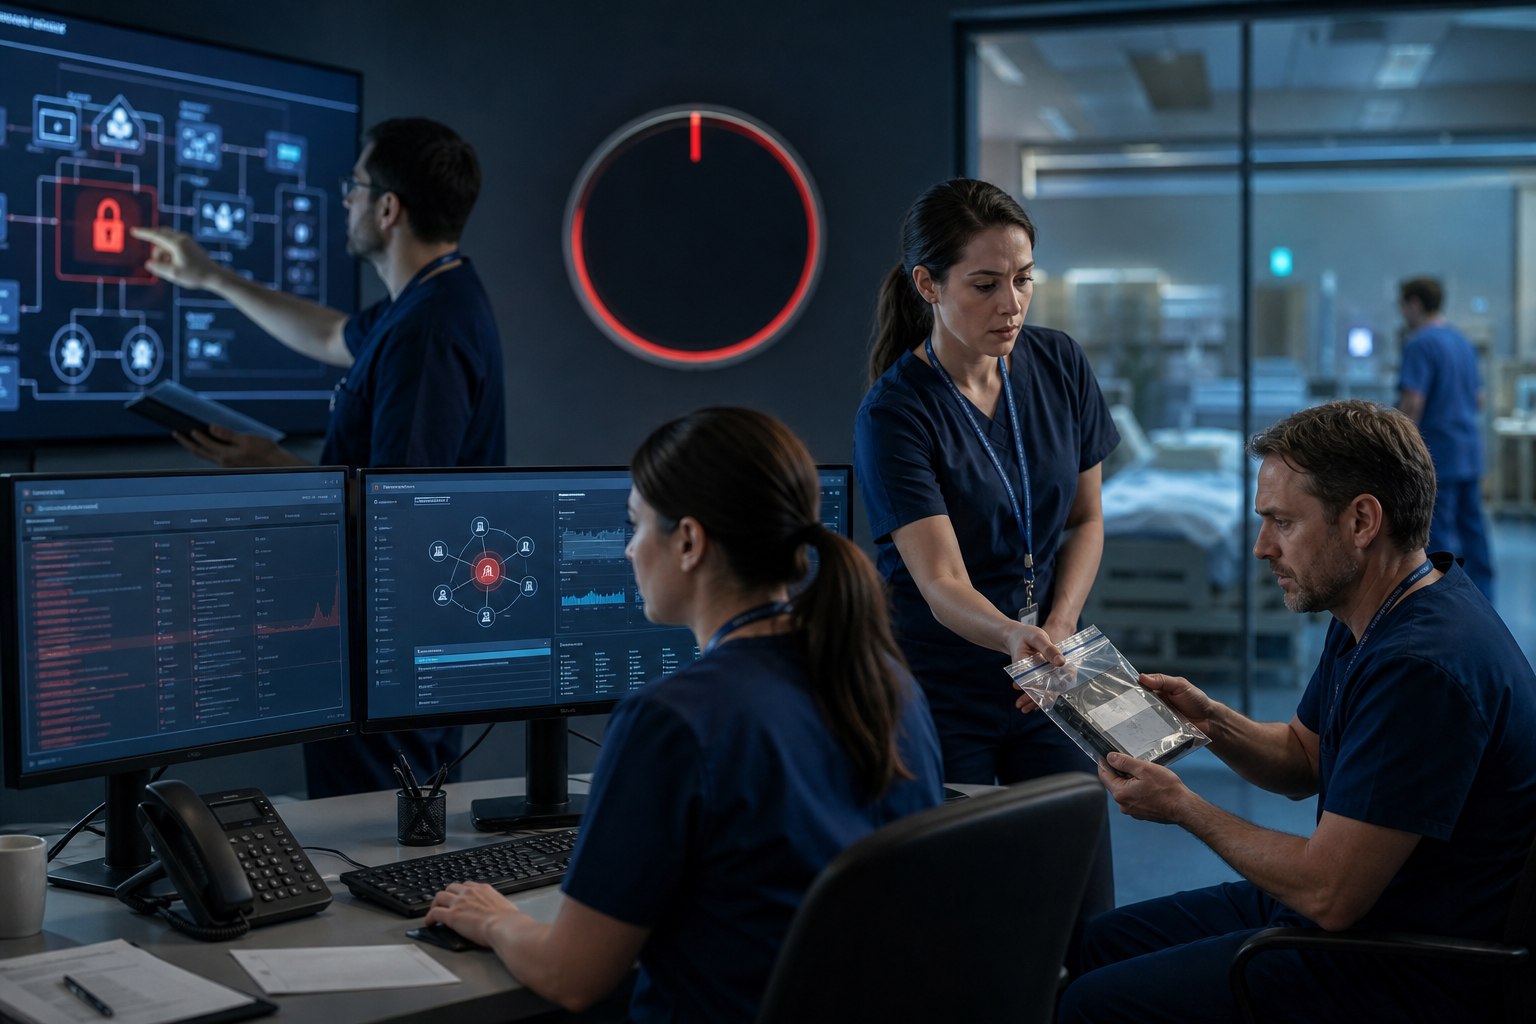
Un e-mail envoyé à l’insu d’un salarié, une connexion inattendue ou un changement de droits peuvent signaler une compromission. Ils peuvent aussi avoir une autre explication. L’objectif immédiat est de réduire l’exposition sans détruire les éléments qui permettront de comprendre.
Les trente minutes du titre décrivent une phase de mobilisation, pas un délai garanti de résolution ni un calendrier réglementaire. Une clinique doit utiliser son plan de réponse et ses contacts habilités ; ce guide aide à préparer les décisions avant l’incident.
Un point de coordination, des faits et un canal fiable
Désignez une personne qui coordonne, une personne qui agit sur les accès et une personne qui consigne les faits. Dans une petite structure, certains rôles peuvent être réunis, mais les décisions doivent rester identifiables. Prévenez le responsable sécurité, l’éditeur ou le prestataire prévu par votre procédure.
Relevez l’heure du signalement, le compte concerné et le comportement observé. Distinguez « message reçu par un patient » de « toutes les données ont été volées », conclusion non établie à ce stade. Si la messagerie est suspecte, utilisez un canal alternatif déjà connu, pas les coordonnées contenues dans le message douteux.
Contenir le compte sans effacer son histoire
Cybermalveillance.gouv.fr recommande notamment de vérifier les coordonnées de récupération, les règles de transfert de messagerie et les sessions actives. Une modification du mot de passe ne met pas forcément fin à toutes les connexions. Les preuves doivent être préservées avant de retirer les éléments suspects.
Selon les fonctions disponibles et les instructions de l’équipe de réponse, la contention peut inclure une suspension, la révocation des sessions et le renouvellement des moyens d’authentification. Ne supprimez pas le compte pour faire disparaître l’alerte : ses traces et rattachements peuvent être indispensables à l’enquête.
Références : Cybermalveillance.gouv.fr — Piratage de compte.
Chercher les conséquences, pas seulement la porte d’entrée
Dressez une liste des actions accessibles à ce compte : lire un dossier, exporter des rendez-vous, modifier un IBAN, inviter un utilisateur, changer une adresse de notification. Une connexion suspecte avec un compte administrateur ne se traite pas comme celle d’un compte limité à un planning fictif.
Demandez à l’équipe technique les traces pertinentes : heures, actions, volumes, changements de configuration et jetons créés. L’absence d’une trace n’est pas la preuve que rien ne s’est passé si la journalisation était incomplète. Documentez explicitement les inconnues au lieu de les transformer en certitudes rassurantes.
Sur petit écran, faites défiler le tableau horizontalement pour voir toutes les colonnes.
| Question | Utilité | Précaution |
|---|---|---|
| Quelles fonctions étaient autorisées ? | Délimiter les conséquences possibles | Ne pas confondre possibilité et action constatée |
| Des exports ou délégations ont-ils été créés ? | Repérer une persistance ou une extraction | Conserver les éléments utiles à l’analyse |
| D’autres comptes partagent-ils un secret ? | Étendre la protection si nécessaire | Ne jamais recopier les mots de passe dans le ticket |
| Le poste de travail est-il suspect ? | Éviter une nouvelle compromission | Suivre les instructions du prestataire de réponse |
Maintenir le service sans ouvrir un nouveau risque
Un compte bloqué peut interrompre l’accueil. N’y répondez pas en donnant à toute l’équipe le compte du directeur. Activez le mode dégradé prévu, avec des accès individuels adaptés et une liste claire des opérations qui devront être rapprochées après reprise.
Communiquez aux équipes ce qui est indisponible, ce qu’elles peuvent faire et l’heure du prochain point. La communication aux patients relève d’un message validé, cohérent avec les faits. Ne demandez jamais à chacun de transférer des captures de dossiers dans un groupe de messagerie personnel pour « aider l’enquête ».
Évaluer les notifications et ne pas promettre une clôture prématurée
La CNIL distingue la documentation interne d’une violation et les notifications requises selon le risque. Le responsable de traitement, avec son DPO et les personnes compétentes, doit analyser les faits et les délais applicables. Attendre d’avoir une enquête totalement achevée peut être incompatible avec ces obligations.
Avant de rétablir le compte, validez le périmètre, les moyens d’authentification et les éventuels accès persistants. Conservez une surveillance adaptée et un bilan de l’incident. « L’utilisateur peut se reconnecter » n’est pas une preuve que la cause et toutes les conséquences ont été traitées.
Références : CNIL — Notifier une violation de données personnelles.
Questions complémentaires
Faut-il annoncer immédiatement une fuite de tous les dossiers ?
Non, il faut distinguer le fait observé de l’hypothèse. En revanche, l’incertitude ne dispense pas d’alerter les responsables et d’évaluer rapidement les obligations de notification.
Un code MFA suffit-il à rendre le compte sûr ?
Il améliore la protection mais ne remplace pas l’examen des sessions, des moyens de récupération, des jetons et du poste utilisé. La reprise doit suivre l’analyse de l’incident.
Sources et portée des références
Les références étayent les points indiqués dans le texte. Les exemples fictifs, calculs et grilles proposés par Doclineo sont distingués des recommandations de ces organismes.
-
Cybermalveillance.gouv.fr — Piratage de compte
Mesures de récupération d’un compte, contrôle des sessions et des paramètres de messagerie. Le séquencement en clinique est une proposition à adapter au plan de réponse local.
Source consultée le .
-
CNIL — Notifier une violation de données personnelles
Conditions de notification et distinction entre documentation d’un incident et obligation de notification. Ne remplace pas l’analyse du responsable de traitement et de son DPO.
Source consultée le .
Signaler une erreur éditoriale : indiquez le titre et le passage concerné, sans transmettre de données de santé personnelles.